우크라이나 경보 앱 뚫려 7분간 허위 경보 122건… 몇 시간 뒤 러시아 앱도
국가 경보망은 버텼지만 옆의 민간 앱이 뚫렸다. 우크라이나 가짜 핵경보 소동은 경보 체계의 약한 고리가 어디인지 보여줬다.
강병지
발행
11월 1일 밤 10시 47분, 우크라이나 곳곳에서 경보 앱 이용자들의 스마트폰이 일제히 울렸다. 방사능 위험, 화학 공격, 키이우 시가전에 대비하라는 경보였다.
러시아어로 된 한 알림은 "곧 우크라이나 전역에 핵 경보가 울린다. 걱정 마라, 오레시니크가 날아오고 있다"고 적었다. 헤르손주 올레시키 일대의 임시 휴전이 끝나기 12분 전이었다.
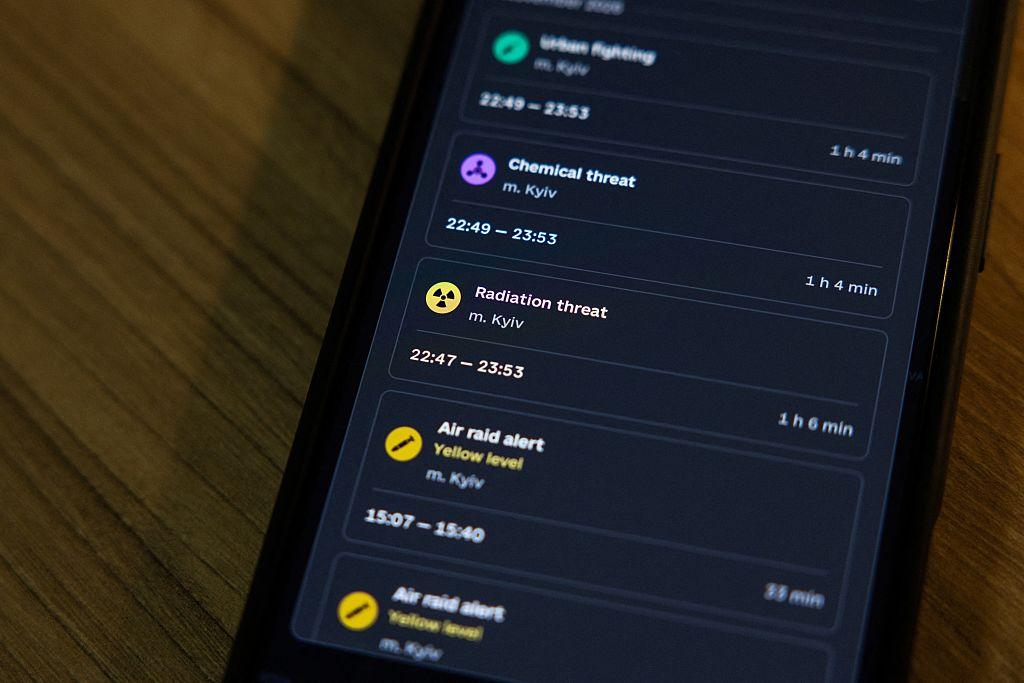
7분 동안 쏟아진 허위 경보는 122건이었다. 공습경보 103건, 방사능·화학·시가전 경보 각 5건, 포격 경보 4건이다. 서부 리비우주에서는 일부 거리 확성기가 실제로 '방사능 위험' 신호를 방송했다. 15분 뒤인 밤 11시 2분, 우크라이나 공군이 "앱이 적대적 개입을 받은 것으로 보인다. 방사능 위협은 없다"고 공지했다. 개발진은 푸시 알림과 운영자 화면, 서버를 일시 중단했고, 허위 경보는 약 1시간 뒤에야 정리됐다. 핵심 기능은 약 2시간 만에 복구됐다.
몇 시간 뒤에는 러시아 비상사태부 앱도 뚫렸다. 젤렌스키 대통령은 2일 이를 보복이라고 인정했다. 하룻밤 사이 양국의 경보 앱이 차례로 뚫린 이번 사건은 경보 체계를 노린 사이버 공격이 어디까지 와 있는지를 보여준다.
■ 군 시스템이 아니었다
일부 보도는 이번 사건을 '공습경보 시스템 해킹'으로 전했지만, 실제로 뚫린 것은 공군 시스템이 아니다. 공군 대변인 유리 이흐나트는 해당 앱이 군 지휘체계와 무관한 보조 경보 채널이며, 해킹이 군의 작전에 영향을 주지 않았다고 밝혔다.
문제의 앱 '공습경보(Повітряна тривога)'는 2022년 전면 침공 직후 보안 장비 업체 Ajax Systems와 IT 기업 Stfalcon이 디지털혁신부의 지원을 받아 만들었다.
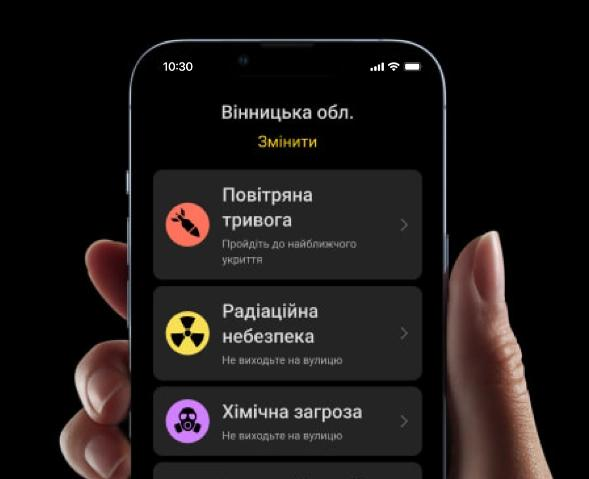
침공 나흘째인 2월 27일 아침 개발에 착수해 이튿날 새벽 앱 마켓에 올렸고, 일부 주에서 시작해 점차 전국으로 넓혀 갔다. Ajax가 서버와 운영자용 소프트웨어를, Stfalcon이 모바일 앱을 맡았다. 국가 소유는 아니다. 경보는 각 주와 지역 공동체의 민방위 담당자가 앱의 운영자 화면에 입력하고, Ajax에 따르면 위협 유형과 대략적 위치 정보는 공군에서 받는다.
4년이 지난 지금 이 앱의 누적 다운로드는 4,600만 회, 일간 이용자는 670만 명을 넘는다. 10월 17일에는 적 드론과 미사일의 대략적 이동 경로를 보여주는 지도 기능까지 더해졌다. 제도상으로는 '보조 채널'이지만 실제로는 국가 경보망의 한 축이 된 셈이다.
■ 어떻게 뚫렸나
침투 지점은 개발진이 3일 직접 밝혔다. 뚫린 것은 이용자용 모바일 앱이 아니라 민방위 담당자들이 경보를 입력하는 운영자 화면이었다. 누군가 이 화면에 무단으로 접근해 존재하지 않는 방사능·화학·시가전 위협 경보를 올렸다는 설명이다.
다만 접근 권한을 어떻게 얻었는지는 보안상 이유로 공개하지 않았다. 개발진은 앱이 개인정보를 저장하지 않아 이용자 휴대전화에는 위험이 없으며 보안 감사를 진행 중이라고 덧붙였다. Ajax 측은 자사의 다른 보안 제품에는 이상이 없다고 했다.
침투 방법에 관해서는 공격자 측 주장만 나와 있다. 이전까지 알려지지 않았던 러시아 해커 그룹 '히트코어(Hitcore)'는 시스템 관리자 한 명의 업무용 PC를 피싱 파일로 장악한 뒤 허위 알림과 텔레그램 채널 링크를 심었다고 주장했다. 우크라이나 디지털 서비스가 얼마나 취약한지 보여주려 했다며 추가 공격 가능성도 내비쳤다. 실제로 허위 알림 일부에는 이 그룹의 채널 링크가 달려 있었고, 일부 주지사는 링크를 누르지 말라고 주민들에게 경고했다. 피싱으로 침투했다는 대목은 아직 검증되지 않았다.
보안 전문가의 평가는 냉정하다. 우크라이나 보안업체 AmonSul의 세르히 하류크 대표는 이번 공격이 데이터 탈취보다 과시를 노린 원시적 공격이었으며 기본적인 보안만 갖췄어도 막을 수 있었다고 지적했다.
러시아 쪽 사정도 다르지 않았다. 비상사태부는 공격자가 앱의 관리자 패널 취약점을 악용했다고 밝혔다. 양국 모두 시스템 전체가 아니라 '경보를 보내는 권한'이 뚫렸다는 공통점이 있다.
■ 앱 밖으로 번진 경보
피해는 앱 안에서 끝나지 않았다. 개발진에 따르면 이 앱의 경보 데이터는 API를 통해 경보 지도, 쇼핑센터 확성기, 거리 사이렌 등 다른 시스템으로도 흘러간다. 실제로 이 데이터를 받아 쓰는 결제 서비스와 다른 경보 앱에도 같은 허위 경보가 표시됐다. 한 결제 서비스 대표는 정상적인 연동으로 데이터를 받아 오는 외부 데이터원에서 사고가 났다고 설명했다.
리비우주에서는 물리적 경보까지 울렸다. 주 군사행정청은 앱 오작동으로 일부 말단 경보 확성기가 '방사능 위험' 신호를 재생했다고 공지했다. 한 현지 매체는 소규모 시설용 경보 시스템 가운데 일부가 앱 지도에서 직접 신호를 받도록 연결돼 있었다고 전했다.
반면 정부 경보 체계는 무사했다. 국가비상사태청은 위협 신호가 주 행정청을 거쳐 거리 경보 시스템으로 전달되며, 이 체계는 정상 작동했다고 밝혔다. 디지털혁신부도 사이렌은 정상이라며 휴대전화의 '긴급 알림' 기능을 켜 두라고 권고했다.
국가가 직접 운영하는 경보망은 버텼고, 민간 앱과 그 앱에 기대어 붙은 연결이 무너졌다. 공격자가 노린 곳도, 실제로 피해가 번진 길도 국가 경보망 바깥의 고리였다.
■ 경보를 노린 9년
경보 체계를 겨냥한 공격은 이번이 처음이 아니다. 흐름을 보면 공격이 파고드는 지점이 계속 바뀌어 왔다.
2017년 4월 미국 댈러스에서는 사이렌 156대가 자정 직전부터 약 1시간 30분 동안 울렸다. 원인은 컴퓨터 해킹이 아니라 암호화되지 않은 무선 제어 신호였다. 2023년 2~3월 러시아에서는 라디오·TV 방송이 해킹돼 허위 공습경보와 핵 경보가 여러 차례 송출됐다. 이 시기의 공격은 경보 장비나 방송망을 직접 건드리는 방식이었다.
같은 해 10월에는 표적이 민간 앱으로 옮겨 갔다. 하마스의 기습 직후 친팔레스타인 핵티비스트 그룹 AnonGhost가 이스라엘의 로켓 경보 앱 '레드 얼러트: 이스라엘(Red Alert: Israel)'의 API 취약점을 악용해 가짜 경보와 핵폭탄 메시지를 보냈다. 보안업체 Group-IB가 공격을 확인했지만 개발자 측은 앱이 정상 작동한다고 반박했다. 100만 회 넘게 다운로드된 이 앱은 이후 구글 플레이에서 삭제됐다. 이번 우크라이나 사건과 가장 닮은 선례다.
그해 12월에는 반대 방향의 공격이 있었다. 우크라이나 최대 이동통신사 키이우스타르가 사이버 공격으로 마비되자 키이우 75곳이 넘는 정착지의 경보 체계가 영향을 받았다. 경보가 멈춘 일부 지역에서는 경찰과 비상사태청이 확성기로 경보를 대신 알려야 했다. 우크라이나 당국은 러시아 군정보총국(GRU) 연계 조직 '샌드웜'을 배후로 지목했다. 이때는 경보가 가짜로 울린 것이 아니라 아예 꺼졌다. 다만 이는 경보 체계를 직접 노린 공격이라기보다 통신망 공격의 여파였다.
그리고 2026년 11월, 공격자는 경보 장비도 방송망도 아닌, 경보를 입력하는 화면을 노렸다. 9년의 흐름에서 세 가지가 읽힌다. 공격 지점이 무선 신호와 방송 서버에서 민간 앱과 그 운영 권한으로 옮겨 왔고, 경보를 끄는 공격과 가짜로 울리는 공격이 모두 현실이 됐으며, 해커 집단의 이름으로 남던 공격을 한쪽 국가 지도자가 공개적으로 인정하는 단계에 이르렀다.
■ 보복, 그리고 흐려진 경계
러시아 앱에 허위 메시지가 뜬 것은 모스크바 시각 11월 2일 새벽 2시 45분이다. 러시아 매체에 따르면 33개 지역 이용자가 메시지를 받았다. 'P1-SUN' 운반체에 실린 핵탄두가 러시아 전역으로 발사됐으니 3주치 식량을 비축하고 지하실로 대피하라는 내용이었다. P1-SUN은 우크라이나 업체가 만든 요격 드론의 이름이다. 일부 메시지에는 욕설도 섞여 있었다. 비상사태부는 관련 서비스를 분리·격리했다며, 앱은 사이렌·문자·방송을 보완하는 부가 서비스일 뿐이라고 선을 그었다.
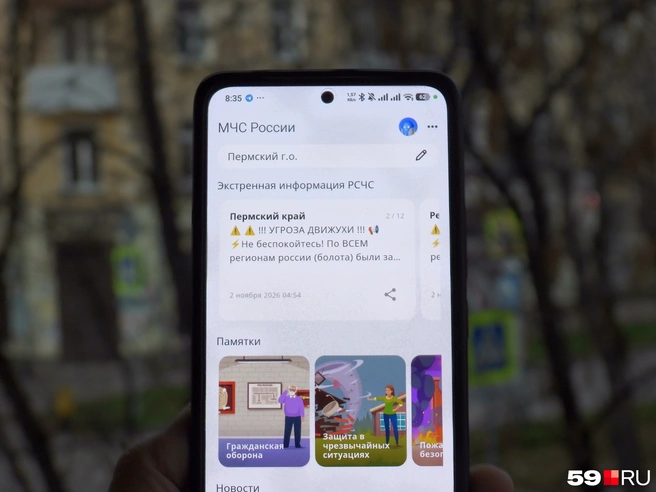
젤렌스키 대통령은 같은 날 미국 공영방송 인터뷰에서 "우리는 그들의 공격에 대응할 뿐"이라며 보복을 인정했다. 그는 러시아가 은행과 연금 체계 등 민간을 겨냥한 사이버 공격을 되풀이해 왔다고 덧붙였다.
그러나 실행 주체를 둘러싼 서술은 엇갈린다. 키이우 기반 해커 커뮤니티를 자처하는 'DC8044'가 앱의 API로 접근했다며 자신들의 소행이라고 주장했고, 한 현지 매체는 우크라이나 자원봉사자들이 비슷한 공격을 재현했다고 전했다. 우크라이나 의원 올렉산드르 메레즈코는 배후 여부를 확인도 부인도 하지 않았다. 해외 언론과 접촉한 한 우크라이나 핵티비스트는 그동안 도덕적·윤리적 이유로 경보 체계는 건드리지 않았다며 이번 공격이 맞대응이었음을 시사했다.
국가는 보복을 인정하지만 실행은 민간 해커의 이름으로 남는다. 공격 주체를 특정하기는 어렵고 부인할 여지는 남는다. 한 군사 사이버 전문가의 표현을 빌리면 '회색지대' 활동의 전형이다.
■ 이번엔 통하지 않았지만
이번 허위 경보가 대규모 공황으로 번지지 않은 이유는 분명하다. 공군이 15분 만에 허위 경보임을 공지했고, 사이렌·휴대전화 긴급 알림·공군 텔레그램 채널 등 경보 경로가 여러 갈래로 나뉘어 있었다. 무엇보다 메시지가 조잡했다. 우크라이나 앱에 러시아어 경보가 섞여 들어온 것 자체가 위조의 흔적이었다. 키이우의 일부 시민은 텔레그램 채널을 확인하고 곧바로 가짜임을 알아챘다.
거꾸로 말하면, 다음 공격이 그럴듯한 문구로, 실제 공습이 진행 중인 시점에 이뤄진다면 결과는 달라질 수 있다. 가짜 경보가 반복될수록 진짜 경보에 대한 반응도 무뎌질 수 있다. 경보 체계를 해킹하는 목적이 꼭 공황일 필요는 없다. 신뢰를 갉아먹는 것만으로도 충분하다.
■ 한국은 안전한가
한국의 민방위 경보는 사이렌과 음성방송 단말, 라디오, TV 자막, DMB, 재난문자, 전광판 등 여러 매체로 전달된다. 그동안 사이렌은 지진해일을 빼면 안보 목적으로만 쓰였지만, 올해 1월 관련 규정이 개정되면서 산불·풍수해처럼 급박한 대피가 필요한 대형 재난에도 쓸 수 있게 됐다. 경보 경로를 다중화한 구조 자체는 우크라이나와 비슷하다.
가짜 경보의 비용은 이미 한 번 확인됐다. 2023년 5월 31일 오전 6시 32분, 서울시는 북한의 우주발사체 발사 직후 경계경보를 발령했다.
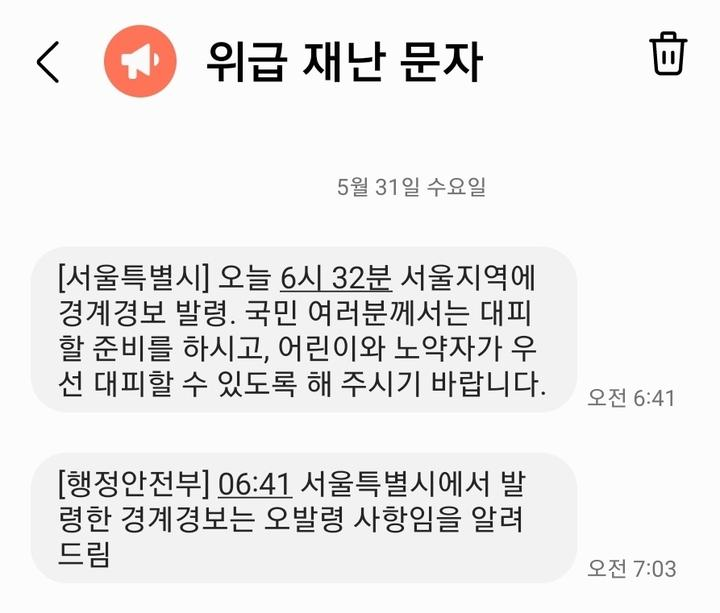
행정안전부 중앙민방위경보통제소가 백령·대청면에 경계경보를 발령하며 각 지자체에 보낸 지령방송 가운데 '경보 미수신 지역은 자체적으로 실제 경계경보를 발령'이라는 문구를 서울시가 발령 지시로 받아들인 것이 발단이었다. 서울시는 오발령이 아니라 과잉 대응이었다고 맞섰다. 행정안전부가 7시 3분 '오발령'을 알리고 서울시가 7시 25분 경보를 해제하기까지 시민들은 혼란에 빠졌다. 정보를 찾는 이용자가 몰리면서 포털 모바일 접속이 5분가량 장애를 겪었고, 행정안전부 재난안전 앱 '안전디딤돌'도 접속 폭주로 대피소 위치 확인 기능이 멈췄다. 해킹 없이 단 한 번의 혼선만으로 벌어진 일이다.
민간 연동의 고리도 있다. 행정안전부의 긴급재난문자 오픈 API는 공공데이터포털 기준 2,400건 넘게 활용 신청이 들어왔고, 이를 받아 재가공하는 민간 앱도 나와 있다. 이 API는 이미 발송된 문자를 조회하는 데이터로, 경보를 발령하는 권한과는 별개다. 우크라이나처럼 운영자 화면이 뚫리는 상황과 같은 위험으로 볼 수는 없다. 다만 공식 체계 밖에서 경보를 받아 되뿌리는 고리가 늘어날수록, 그중 하나가 오염됐을 때의 파급을 따져 볼 필요가 있다.
국가정보원은 10월 22일 중앙부처와 지방자치단체 등 2,100여 개 기관에 자체 보안 점검을 요청했다. 이재명 대통령도 11월 3일 국무회의에서 공공과 민간의 흩어진 보안 기능을 총괄할 '사이버보안 차르' 기구 구성을 검토하라고 지시했다. 점검 범위에 경보 체계와 그 주변의 민간 연동이 포함되는지가 관건이다.
■ 신뢰는 가장 약한 고리에서 깎인다
11월 1일 밤 우크라이나의 국가 경보망은 멀쩡했다. 뚫린 것은 4년 전 하루 만에 만들어진 앱의 운영자 화면, 그리고 그 앱에 기대어 있던 결제 서비스와 일부 지역의 확성기였다. 경보 체계의 가치는 장비가 아니라 사람들이 그 소리를 믿고 움직이느냐에 있다. 그 믿음은 가장 튼튼한 곳이 아니라 가장 약한 연결점에서 깎여 나간다.