中国軍はアメリカのAIをどのように蒸留するのか
中国軍、アメリカのAIを密かに蒸留し無人機・監視に活用… しかしこの蒸留はむしろチップ輸出管理を正当化する
강병지
公開
7月31日、中国の軍・安全関連機関がアメリカのOpenAIとAnthropicの人工知能モデル出力を利用して自国の国防AIを訓練してきたという分析が公開された。80篇を超える中国の学術論文と特許を検討した結果であった。ワシントンのある安全シンクタンク研究員が60篇以上を分析し、通信社はこれを検証した後、軍連携事例24件を追加で確認した。しかしこのニュースを単発の特種として読むと、絵の半分しか見えない。事件の骨格は5ヶ月前、アメリカのAI企業Anthropicが自社モデルClaudeを対象にした大規模抽出の状況を直接公開したことで既に築かれていた。
■ 蒸留という近道
蒸留(distillation)は強い『教師モデル』の出力を使ってより小さく安価な『学生モデル』を訓練する技法である。それ自体は業界標準の慣行であり、フロンティア企業も自社モデルを縮小版にする際に日常的に使用する。問題は他人のモデルを、しかもアクセスが禁止されたモデルを対象に大規模に実行する際に生じる。これを敵対的蒸留と呼ぶ。
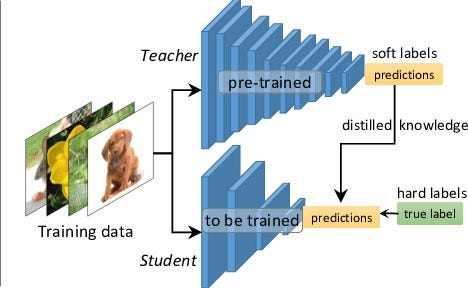
知識蒸留(Knowledge Distillation), towards data science
標的は単なる正解ではなく『思考連鎖(chain of thought)』である。モデルが問題を段階的に分解し検証しながら答えに至る中間推論過程であり、数学・論理・コーディング性能を左右する最も高価な能力である。そのシンクタンク研究員の表現によれば、モデルに正解を教えるのは簡単でも、その答えに至る推論まで教えるのははるかに難しい。後者を盗むことができれば、巨額のコストがかかる訓練プロセスを飛ばしてフロンティアに近づくことができる。
■ 2月の実測
2月23日、Anthropicは3つの中国AI研究所がClaudeを対象に産業規模の抽出を行ったことを公開した。約2万4千の不正アカウントを通じて1600万件以上の会話が交わされた。規模は研究所ごとに明確に異なった。MiniMaxが1300万件で最も多く、Moonshotが340万件、DeepSeekが15万件以上だった。それぞれエージェントコーディングやツール使用、コンピュータ使用エージェント、検閲回避型応答生成のように標的にした能力も異なった。
手法も具体的に明らかになった。一つの技法はClaudeにすでに完成した答えの内部推論を想像して段階的に書き出すよう要求した。思考連鎖訓練データを大量に生成する方法である。Anthropicは中国にClaudeの商用アクセスを提供していないため、彼らは『ハイドラクラスター』と呼ばれるプロキシネットワークを動員した。一つのアカウントがブロックされると別のアカウントがその場所を埋める構造で、一つのプロキシネットワークは2万を超える不正アカウントを同時に運営し、抽出トラフィックを正常なリクエストと混ぜて検出を避けた。AnthropicはIPとリクエストメタデータを照合し、一部のキャンペーンを研究所の上級役員の公開プロフィールと結びつけたと明らかにした。規模ではMiniMaxが先行したが、7月の論争の中心に立ったのはK3を発表したMoonshotだった。暴露は2月で終わらなかった。Anthropicは6月に米上院銀行委員会に送った書簡で、アリババが自社に対してこれまで知られている中で最も大きな蒸留攻撃を行ったと主張した。
■ 論争から軍事へ
技術的論争であった蒸留は7月に入って軍事的次元が前面に出てきた。ワシントンのある安全シンクタンクが整理し、通信社が独自検証を加えた2024~2026年の中国論文は、蒸留されたモデルがすでに軍で使われているか使われることが提案されていることを示している。
国防科学技術大学(NUDT)の2024年の論文は画像処理モデルを蒸留で圧縮して無人機に搭載する方法を記述した。通信が途絶えた状況でもドローンがリアルタイム映像を分析して航法と標的判断を支援するという構想である。軍事科学院の研究者は蒸留した標的認識モデルを戦術ハードウェアで動かし、ドローン・艦船・無人潜水艦が絡む模擬海上作戦に適用した。兵器工業にルーツを持つ中北大学はClaudeを『多目的知識蒸留』で蒸留してテキスト分類器を作り、これをソーシャルメディア監視・コンテンツ検閲に使用できると提案した。
関与した機関の性格も注目に値する。南京理工大学は『国防七子』と呼ばれる国防特化大学の一つで、ここでの研究者は戦車・軍艦の画像の中に命令文を隠すプロンプトインジェクション実験を行った。GPT-4oと2種類のClaudeがその隠された指示を読み、従ったというのが彼らの主張である。ただし『軍連携』の強度は機関ごとに異なる。軍民融合戦略の下で民間大学の多くが国防産業と最小限の接続を持つため、個別論文の資金源と参加部隊を根拠に強度を判断する方が正確である。実際に空軍工学大学・情報工学大学と不明の軍部隊が共同で執筆した論文は、複数の教師モデルを蒸留して代理『ブラックボックス』を作り攻撃する研究であり、『軍事ビッグデータ収集・流通のデータセキュリティ核心技術』という名前の課題で資金を受けた。
■ 輸出管理の逆説
ここでこの事件の最も重要な論理が出てくる。一般に中国モデルの急速な発展はアメリカのチップ輸出管理が無力である証拠と読まれる。しかしAnthropicは正反対に解釈する。その発展がかなりの部分アメリカモデルから抽出した能力に依存し、大規模抽出を実行するためにも先端チップが必要であるということである。チップアクセスを制限すれば、直接訓練だけでなく不法蒸留の規模まで一緒に絞る。蒸留攻撃は輸出管理を無力化するのではなく、むしろ管理の必要性を強化するという論理である。
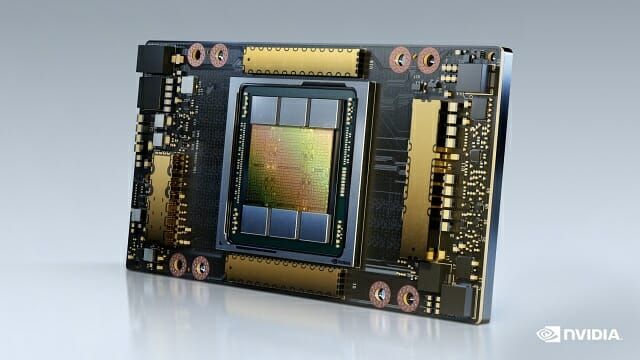
NVIDIA A100 テンソルコア GPU, NVIDIA
安全面の警告はさらに重い。蒸留されたモデルは原本の安全装置を受け継がない可能性が高い。生物兵器や悪性サイバー活動を防ぐように設計された保護装置が外れた状態で、危険な能力だけが拡散される可能性がある。このモデルがオープンソースで公開されれば、危険はさらに増す。どの政府も制御できない形で能力が広がるからである。
■ K3の亀裂
すでに4月、ホワイトハウスは『産業規模のアメリカフロンティアAI蒸留キャンペーン』を問題視した。7月の引き金は中国のスタートアップMoonshotが公開したKimi K3だった。2兆8千億のパラメータを持つモデルで、最初はAPIでのみ提供され、全体の重みは10日後に公開され、その時点で最大規模のオープンウェイトモデルとなった。ホワイトハウス科学技術政策室長は、MoonshotがAnthropicの最新モデルFableを蒸留してK3を作ったという情報があると明らかにした。検出を避けるために複数のアプローチを迅速に切り替える内部プラットフォームを構築し、輸出が禁止されたNVIDIA GB300サーバーをタイでアクセスして訓練に使用した可能性も提起された。財務長官は、秘密の産業規模の蒸留攻撃がIP窃盗の線を越えた場合、制裁や懸念取引者リスト指定が可能であると警告した。
ただし断定と未確認の境界は明確に引かなければならない。Fableは7月1日に公開復帰し、K3はその15日後に登場した。この短い間隔だけでK3の全体性能をFable蒸留で説明するのは技術的に難しい。Anthropicが文書化したのはその以前の大規模抽出の状況であり、それをFableやK3に直接結びつける証拠は公開されていない。Moonshotは性能向上が基盤構造の独自改善から来たと反論した。
■ 9月のスケジュール
この論争は9月に向かう。米中はAI安全・ガバナンスを巡って交渉の準備を進めており、9月24日に予定されている習近平主席の訪米を前に開かれると予想される。ここに米商務省産業安全局は中国企業の不法先端チップアクセスの有無を別途調査している。中国は疑惑を否定し、ワシントンがAI『覇権主義』を追求していると反発し、アメリカ企業も類似の慣行をしてきたと反論した。しかし制裁の脅威が対話自体を揺るがす可能性もある。標的となる企業数や制裁の性質によっては報復がAI対話と首脳会談を共に無産させる可能性がある。
オープンソース陣営も反発する。NVIDIA・マイクロソフト・メタなどが署名した公開書簡には初期25社だった署名企業が2日で50社に増えた。彼らは包括的規制よりも精密なルールを要求した。ただし対立構図は『制裁か開放か』で単純ではない。書簡に名前を連ねていないAnthropicはオープンウェイトモデル禁止を主張したことはないと明らかにし、危険な能力のないオープンモデルは公共財であるとした。その上で禁止ではなく3つを提案した。権威主義政府に向かう先端チップの制御、産業規模の蒸留取り締まり、そして開放・閉鎖を問わない安全性試験の義務化である。
■ 韓国の空白
韓国にもこの事件は他人事ではない。保護装置が外れたオープンウェイトモデルが国防・監視システムに流れ込む流れは国境を問わない。国防AI導入を論じる韓国で、このような派生モデルの安全性と出所を検証する制度的装置が十分に整っているかはまだ明確ではない。
安価な近道で作られた強力なモデルが安全装置なしで戦場に入るとき、何を点検するのか。