FBI、北朝鮮の「ノートパソコン農場」約40カ所を捜索…機器187台を押収
取り締まりがノートパソコンを押収する間にも、北朝鮮はその機械の電源を入れておく人をさらに集める。偽装就業の手口の変化と暗号資産窃取をあわせて読む。
강병지
公開
更新
■ 居間のノートパソコン
テキサスのありふれた住宅の居間に、会社支給のノートパソコンが何台も並んで電源が入っている。ノートパソコンの脇には小型の遠隔操作装置(KVM)が差し込まれている。家主はこのノートパソコンで仕事をしているわけではない。ノートパソコンを使っている人物は数千キロ離れた場所にいる。会社のセキュリティーシステムには、この従業員が米テキサスから接続したものとして記録される。
米連邦捜査局(FBI)は9月21日から25日にかけて、こうした「ノートパソコン農場」と確認された、または疑われるテキサス州内の住宅40カ所余りを捜索した。作戦名は「ローンスター・ラウンドアップ」だ。FBIは作戦全体でノートパソコンとKVM装置を約187台押収した。検察当局の発表によると、このうち約100台は北テキサスで押収された。FBIダラス支局のR・ジョセフ・ロスロック支局長は、押収したノートパソコン1台が北朝鮮のIT人材を雇用した企業1社を意味し得ると述べた。捜査に協力したセキュリティー企業クラウドストライクは、この北朝鮮IT人材と協力者の集団を「フェイマス・チョルリマ」として追跡してきた。
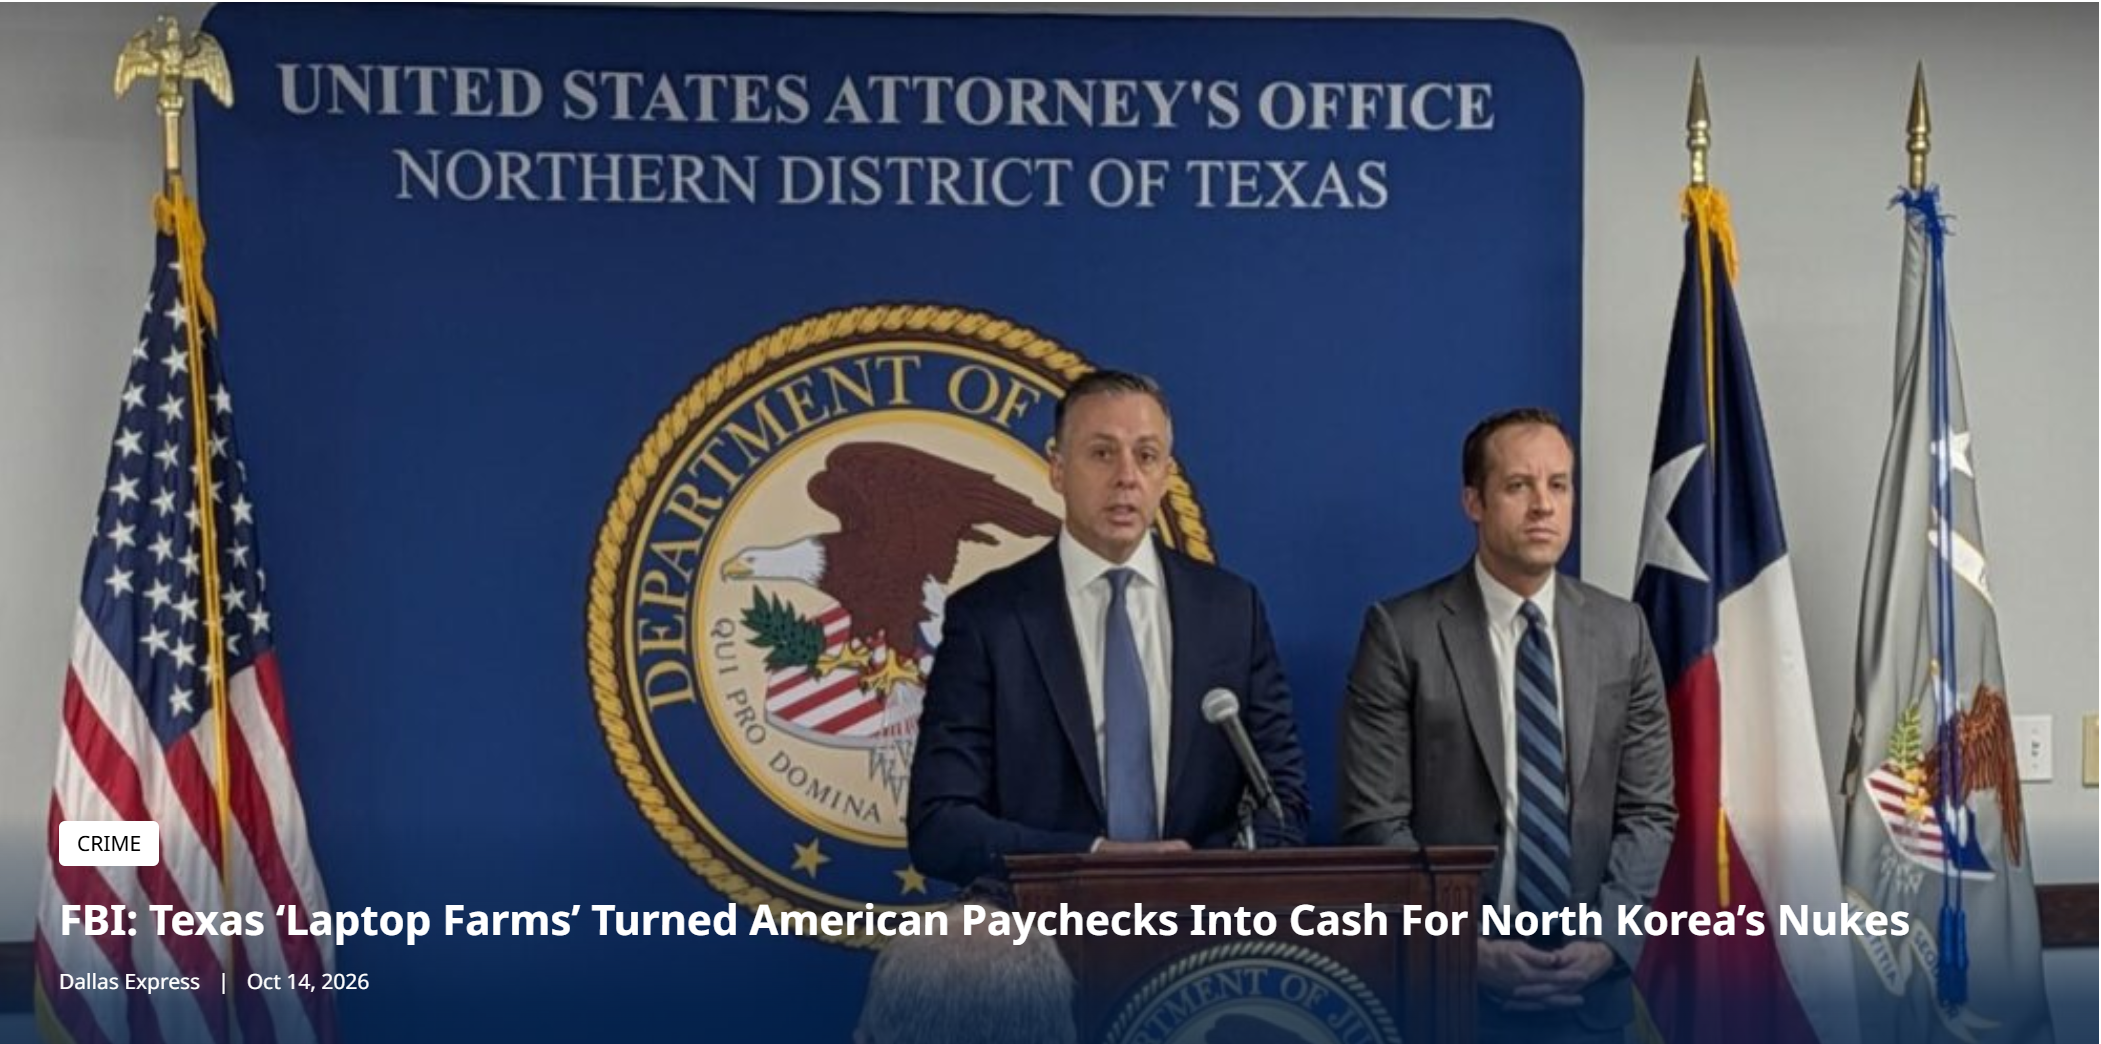
米司法省は10月13日(現地時間)、この作戦の結果とあわせて、別件の起訴内容を発表した。オハイオ北部地区連邦検察が担当した事件で、14人が起訴され、米国人2人が逮捕された。起訴状によると、北朝鮮のIT人材は2019年から2025年7月ごろまで、盗用または偽造した身分証明書、仮想私設網(VPN)、プロキシを使って米国内勤務者を装った。医療、通信、サイバー支援、小売、製造分野の企業70社余りがだまされ、被害企業はオハイオを含む17州とワシントンDCにまたがる。捜査当局は、彼らが得た収益約300万ドルが制裁対象の北朝鮮統制機関に送金されたとみている。起訴された14人は、米国人2人、中国在住の10人、身元が公表されていない2人だ。容疑は通信詐欺、資金洗浄、身元盗用だ。
■ 300万ドルがすべてか
テキサス作戦で押収された機器約187台、オハイオ事件の被害企業70社余りと収益約300万ドル。今回の発表で示された数字だ。
しかし、同じ時期には別の動きもあった。テキサスでの捜索が終わる前日の9月24日(現地時間)、暗号資産取引所ビットゲットのオンラインウォレットから3億ドル台の資金が流出した。ブロックチェーン分析企業チェイナリシスは、この事件を北朝鮮関連勢力の犯行と判断した。この1件で、今年の北朝鮮による暗号資産窃取額は10億ドルを超えたと分析した。
■ 強まる取り締まり
北朝鮮IT人材の偽装就業に対する取り締まりは、今回が初めてではない。米司法省は2025年6月、16州でノートパソコン農場として知られる、または疑われる29カ所を捜索したと発表した。
今年に入り、取り締まりは捜査、制裁、処罰、立法へと広がった。
3月12日: 米財務省外国資産管理室(OFAC)は、北朝鮮のIT人材事業に関与した6人と2機関を制裁対象に指定した。ラオスのボテンを拠点に北朝鮮のフリーランスIT人材を率いた北朝鮮籍の人物も含まれた。
4月: 北朝鮮人材の偽装就業を手助けした米国人2人に、それぞれ懲役9年、7年8カ月の判決が言い渡された。
7月27日: 米下院外交委員会東アジア・太平洋小委員長のヤング・キム議員(共和党)が、北朝鮮IT人材の偽装就業を防ぐ法案を提出した。同じ小委の民主党筆頭委員であるアミ・ベラ議員が共同提出者に加わった。
7月31日: 韓国、米国、日本、英国、オーストラリアなど11カ国が、北朝鮮IT人材に関する共同注意喚起を出した。FBIは同日、別途、今年に入って協力者8人が実刑を言い渡されたと明らかにした。
今回のテキサス作戦もこの流れの上にある。司法省は、この措置が北朝鮮の違法な収益創出と米国内の協力者を標的に、司法省国家安全保障局とFBIが共同で進める取り組みの一環だと明らかにした。
■ 機械から人へ
10月13日の発表で最も新しい内容は、起訴人数ではなく、FBIが同日に出した公共案内文(PSA)にある。FBIはこの文書で、北朝鮮が国家統制下にある遠隔IT人材数千人を西側企業に浸透させていると警告した。そのうえで、彼らの手口が変わっていると指摘した。
第一に、協力者をさらに多く募っている。FBIは、北朝鮮IT人材が事情を知る者も知らない者も含めた米国人の助けにますます依存しており、特に経済的に苦しい人を狙っていると明らかにした。協力者の役割も広がった。ノートパソコンの電源を入れておくだけでなく、面接への参加、本人確認、宅配便の受け取りまで担う。司法省は、こうした変化は民間の検知技術と捜査の強化に対応したものだと説明した。
第二に、拠点を細かく分散する。FBIによると、北朝鮮IT人材はノートパソコン農場の数を増やす一方、1カ所当たりのノートパソコン台数は減らした。1カ所が摘発されれば全体が崩れる危険を避けるためだ。こうなると、数十台が集まった居間1カ所を急襲する形の取り締まりは、効果が薄れる可能性がある。
第三に、仕事を再委託する。FBIは、北朝鮮IT人材がパキスタン、インド、ナイジェリアなどのフリーランサーに業務を再委託し、西側の雇用主から受け取った給与の一部だけを渡す例も確認した。実際の作業者が北朝鮮国籍者でなければ、身元確認で見抜くのはさらに難しくなり得る。
第四に、脅しが荒っぽくなった。FBIは、北朝鮮IT人材が被害者をゆすり、身体的暴力を加えると脅して金を要求した事例を確認した。解雇後に元上司とその家族に殺害の脅迫をしたケースもあった。
技術もこうした変化を後押ししている。あるセキュリティー企業は4月の報告書で、北朝鮮関連組織が合成身元と生成AIで作成した就職応募書類を使い、企業のセキュリティー統制を回避したと分析した。FBIは、この事業収益の85%から90%が北朝鮮政府に入ると推定している。米財務省は、北朝鮮IT人材が2024年だけで8億ドル近くを稼いだと推計した。
FBIが示した対処法も、この変化を反映している。単一の指標だけでは北朝鮮のIT人材を見分けられないため、採用から退職までの全過程に何重もの確認手続きを設ける「多層的な本人確認」が必要だという。FBIの分析を総合すると、取り締まりがノートパソコンという機械を狙う間に、北朝鮮はその機械の電源を入れておく人をさらに集めている格好だ。
■ もう一つのエンジン
偽装就業が少額の資金を着実に稼ぐエンジンだとすれば、暗号資産の窃取は一度に大金を狙うエンジンだ。
ブロックチェーン分析会社TRM Labsは、北朝鮮関連組織が今年上半期に6億4300万ドルを窃取したと集計した。同期間の世界全体のハッキング被害額9億7200万ドルの約3分の2に当たる。別のセキュリティー企業Blockaidは、同期間に北朝鮮が占める割合を約55%とみた。集計方法は異なるが、半分を超えるとの結論は同じだ。
TRM Labsの集計では、北朝鮮の上半期の窃取額の約90%(5億7700万ドル)は、4月に起きた2件から出た。4月1日には、ソラナ基盤の分散型取引所ドリフトから約2億8500万ドル(ドリフト側推定で2億7000万-2億8000万ドル)が流出した。4月18日には、分散型金融プラットフォームのケルプDAOから約2億9000万ドルが窃取された。ドリフト側は、この攻撃が約6カ月にわたる北朝鮮の作戦だったと判断した。そのうえで、攻撃側が対面での接触の場に出した人物は北朝鮮国籍ではなかったと説明した。第三者を前面に立てるこのやり方は、偽装就業の協力者の構図と似ているとみることができる。
9月24日のビットゲット事件は、今年最大規模の暗号資産窃取とされる。ビットゲットは被害額を当初約3億5160万ドルと見積もったが、その後約3億8750万ドルに訂正した。チェイナリシスの集計も3億8700万ドルだ。チェイナリシスによると、窃取直後の3時間で資金は23回移され、その後も数百回にわたって移動が続いた。
盗まれた資金を使える資金に変える段階にも仲介役がいる。あるブロックチェーン調査員は10月5日、昨年に依頼人を装って中国の犯罪組織に潜入していた事実を公表した。同氏は、この組織が北朝鮮のハッキング組織ラザルスが窃取した10億ドル超の資金を洗浄したと主張した。これとは別に、同氏はビットゲット事件後、窃取資金の洗浄過程で助けを求める公開チャットのアカウントを見つけたと明らかにした。ただ、これらのアカウントが、同氏が潜入していた組織とつながっていることを示す根拠は示されなかった。
■ 取り締まりは失敗したのか
この流れを取り締まりの失敗とみるのは早計だ。逆を示す事実もある。
まず、窃取額は減った。TRM Labsの集計では、北朝鮮の今年上半期の窃取額は、2025年上半期の約17億ドルの半分にも満たない。ただ、2025年の数値の大半は、2月にバイビット取引所1社から窃取された約15億ドルだ。この1件を除いて単純計算すると、2025年上半期の窃取額は今年より少ない。減少幅を取り締まりの効果とみるのが難しい理由だ。世界全体のハッキング被害額に占める北朝鮮の比重も、2025年上半期の約70%から今年上半期の66.2%へとやや低下したにすぎず、依然として3分の2水準だ。
協力者への処罰は重くなっている。4月には、ノートパソコン農場の運営を手助けした協力者に懲役9年が言い渡された。手口の変化が取り締まりによるものだという説明も、FBIと司法省の判断にすぎず、独立に検証された因果関係ではない。
連関の確認水準も区別する必要がある。ビットゲット事件の北朝鮮帰属は、チェイナリシスなど民間分析会社の判断と、ビットゲット最高経営責任者の疑念に基づく。捜査機関の公式発表はまだない。中国の資金洗浄網が10億ドル超を処理したとの主張も、ある調査員の評価にすぎず、当局が確認した数値ではない。偽装就業と暗号資産窃取を「二つのエンジン」として束ねる枠組みは、この記事の分析だ。両方の活動が兵器開発資金に使われているというのは米政府の判断だが、二つの事業が一つの指揮系統で動いていることを示す直接証拠が公表されたわけではない。金額でみると、今年9月までの暗号資産窃取額(10億ドル超)は、財務省が推計した2024年のIT人材収益(8億ドル近く)をすでに上回っている。年が異なるため、単純比較には限界がある。
それでも、FBIの分析とドリフトの事例は一つのことを示唆している。北朝鮮の外貨稼ぎは技術と同じくらい人にも依存しており、その人たちはますます北朝鮮の外で募られている。
■ 韓国は例外か
韓国もこの流れと無縁ではない。韓国外交部と警察庁は7月31日、11カ国の共同注意報に参加した。政府は、企業が北朝鮮のIT人材と業務委託契約を結んで賃金を支払えば、国内法だけでなく国連安全保障理事会決議2397号違反として、制裁や金融上の不利益を受ける可能性があると警告した。
暗号資産を巡る脅威も他人事ではない。2025年11月27日、国内最大の暗号資産取引所アップビットで445億ウォン相当が窃取された。関係当局は、2019年のハッキングと日付が同じで、オンラインウォレットを狙った手口と洗浄手法が似ている点を踏まえ、ラザルスの犯行である可能性を高くみていると伝えられている。一方、金融保安院は、北朝鮮の犯行とみる根拠はないと明らかにした。公式の帰属判断は、まだ発表されていないとみられる。
リモート採用が日常になった今、偽装就業は米企業だけの問題ではない。今後注視すべき指標は四つだ。
米下院の偽装就業防止法案の行方
年末に発表される北朝鮮の年間暗号資産窃取額の集計
ビットゲット事件を巡る捜査機関の公式帰属判断の有無
今回逮捕された協力者らの裁判結果
■ 再び、居間のノートパソコン
FBIはテキサスの各住宅の居間から、ノートパソコンとKVM装置約187台を運び出した。機械は押収できる。しかし、その機械の電源を入れておく人は、また集められるかもしれない。次の「農場」は、ノートパソコンを数台だけ置いた別の家かもしれず、国境の向こうのフリーランサーの机かもしれない。取り締まりが機械を追う間に、北朝鮮は人と仲介者をさらに探している。